互聯(lián)網(wǎng)安全警示 近四成軟件機(jī)器人偏離正道,網(wǎng)絡(luò)安全開發(fā)面臨新挑戰(zhàn)
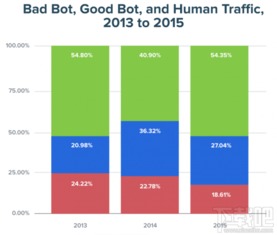
多家國際互聯(lián)網(wǎng)安全公司聯(lián)合發(fā)布的調(diào)查報告揭示了一個令人警醒的現(xiàn)象:在全球范圍內(nèi)活躍的軟件機(jī)器人中,高達(dá)40%的比例并未執(zhí)行其宣稱的合法任務(wù),而是從事惡意或非預(yù)期的活動。這一數(shù)據(jù)突顯了當(dāng)前網(wǎng)絡(luò)空間自動化工具被濫用的嚴(yán)峻態(tài)勢,也為網(wǎng)絡(luò)與信息安全軟件開發(fā)領(lǐng)域敲響了警鐘。
所謂“軟件機(jī)器人”,通常指代那些在互聯(lián)網(wǎng)上自動執(zhí)行預(yù)定任務(wù)的程序,例如網(wǎng)絡(luò)爬蟲、聊天機(jī)器人、交易助手等。它們本應(yīng)服務(wù)于信息檢索、客戶服務(wù)、流程自動化等正面用途。報告指出,近四成的機(jī)器人已經(jīng)異化為網(wǎng)絡(luò)威脅的載體。它們的具體“不干正事”的行為主要包括:
- 惡意爬蟲與數(shù)據(jù)竊取:大量機(jī)器人偽裝成普通用戶或搜索引擎爬蟲,持續(xù)掃描網(wǎng)站漏洞,大規(guī)模抓取敏感數(shù)據(jù)(如用戶個人信息、知識產(chǎn)權(quán)內(nèi)容、未公開的數(shù)據(jù)庫條目),甚至直接參與憑證填充攻擊,嘗試用泄露的用戶名密碼組合侵入各類賬戶。
- 分布式拒絕服務(wù)攻擊:僵尸網(wǎng)絡(luò)操控著海量被感染的設(shè)備(物聯(lián)網(wǎng)設(shè)備是重災(zāi)區(qū)),形成龐大的“機(jī)器人軍團(tuán)”,對目標(biāo)網(wǎng)站或服務(wù)器發(fā)起洪水般的請求,致使其服務(wù)癱瘓,從而實施勒索或破壞。
- 虛假信息與流量造假:在社交媒體、電商平臺、內(nèi)容網(wǎng)站上,機(jī)器人被用于自動生成和傳播虛假評論、刷高點擊率、偽造粉絲或銷量,扭曲市場信號,污染信息環(huán)境,并可能被用于操縱輿論。
- 欺詐與金融犯罪:在金融科技領(lǐng)域,機(jī)器人被用于高頻試探、撞庫攻擊、欺詐性交易(如搶購限量商品再轉(zhuǎn)售)以及操縱市場價格。
這些“跑偏”的機(jī)器人之所以能大行其道,背后有多重復(fù)雜原因:
- 開發(fā)門檻降低與黑產(chǎn)產(chǎn)業(yè)化:自動化工具開發(fā)框架和服務(wù)的普及,使得即使技術(shù)能力有限的攻擊者也能輕易創(chuàng)建或租用惡意機(jī)器人。地下黑市形成了完整的機(jī)器人開發(fā)、銷售、租賃產(chǎn)業(yè)鏈。
- 身份偽裝與逃避檢測技術(shù)升級:惡意機(jī)器人日益擅長模仿人類行為模式(如隨機(jī)移動鼠標(biāo)、間隔點擊、更換IP地址、使用真實瀏覽器指紋),能夠繞過基于簡單規(guī)則的傳統(tǒng)安全防護(hù)。
- 基礎(chǔ)設(shè)施的脆弱性:大量物聯(lián)網(wǎng)設(shè)備出廠默認(rèn)密碼薄弱且長期不更新,成為被挾持加入僵尸網(wǎng)絡(luò)的理想目標(biāo)。云服務(wù)和代理網(wǎng)絡(luò)的易得性也為機(jī)器人提供了匿名的活動溫床。
- 經(jīng)濟(jì)與政治動機(jī)驅(qū)動:數(shù)據(jù)竊取、服務(wù)中斷、流量造假背后往往關(guān)聯(lián)著巨大的經(jīng)濟(jì)利益或地緣政治目的,刺激了惡意行為的持續(xù)投入。
面對這一局面,網(wǎng)絡(luò)與信息安全軟件開發(fā)正面臨前所未有的挑戰(zhàn),也催生了新的防御思路和技術(shù)發(fā)展方向:
- 從被動響應(yīng)到主動免疫:安全開發(fā)不再僅僅滿足于修補漏洞,而是需要在軟件設(shè)計之初就將“機(jī)器人防御”納入考量,構(gòu)建具備持續(xù)監(jiān)測、行為分析和自動響應(yīng)能力的免疫系統(tǒng)。
- 行為分析與人工智能的深度應(yīng)用:防御方同樣需要借助AI和機(jī)器學(xué)習(xí)技術(shù),通過分析海量流量數(shù)據(jù),建立正常用戶與機(jī)器人行為的精細(xì)畫像,實時識別那些看似合法但實屬異常的自動化請求。上下文行為分析(如整個會話序列、操作意圖)變得比單一請求驗證更為關(guān)鍵。
- 開發(fā)更智能的挑戰(zhàn)機(jī)制:傳統(tǒng)的驗證碼(CAPTCHA)因其糟糕的用戶體驗和已被AI破解的風(fēng)險,正逐漸被更無縫、更基于風(fēng)險的挑戰(zhàn)所替代,例如基于設(shè)備指紋、行為生物特征(擊鍵動力學(xué)、鼠標(biāo)移動模式)的隱形驗證。
- 全生命周期安全管理與合規(guī):對于開發(fā)者而言,需要在整個軟件開發(fā)生命周期(SDLC)中貫徹安全實踐,確保自己開發(fā)的機(jī)器人程序不被惡意利用,同時遵守日益嚴(yán)格的數(shù)據(jù)保護(hù)法規(guī)(如GDPR、CCPA),防止成為數(shù)據(jù)泄露的源頭。
- 生態(tài)協(xié)同與威脅情報共享:單個組織難以獨立應(yīng)對全球化的機(jī)器人威脅。行業(yè)需要建立更有效的威脅情報共享機(jī)制,安全廠商、云服務(wù)商、網(wǎng)絡(luò)運營商以及終端企業(yè)需加強合作,共同繪制惡意機(jī)器人的活動圖譜,實現(xiàn)聯(lián)防聯(lián)控。
總而言之,40%的軟件機(jī)器人“不務(wù)正業(yè)”這一數(shù)據(jù),深刻反映了網(wǎng)絡(luò)空間攻防對抗的復(fù)雜化與自動化趨勢。它不僅是安全團(tuán)隊需要應(yīng)對的技術(shù)問題,更是對網(wǎng)絡(luò)與信息安全軟件開發(fā)理念的一次全面審視。未來的安全軟件和網(wǎng)絡(luò)服務(wù),必須內(nèi)置更強大的“機(jī)器人管理”能力,能夠在高效服務(wù)真實用戶的精準(zhǔn)識別并攔截那些隱藏在數(shù)字洪流中的惡意自動化程序。這要求開發(fā)者、安全專家和企業(yè)管理者共同努力,推動技術(shù)、策略與生態(tài)的協(xié)同進(jìn)化,以守護(hù)一個更加可信、可靠的數(shù)字世界。
如若轉(zhuǎn)載,請注明出處:http://www.kongzhigj.cn/product/26.html
更新時間:2026-09-11 05:35:15